Exchange 2013: Installation av SSL-certifikat
Komplett guide för SSL på Exchange 2013: DNS-planering, Split-DNS, generering av CSR, certifikatinstallation och aktivering av tjänster.
Exchange 2013 (EOL april 2023)
Produkter som inte längre får uppdateringar.
Komplett guide för hantering av SSL-certifikat på Exchange 2013: DNS-planering, Split-DNS, CSR-generering, certifikatinstallation och aktivering av tjänster.
Gå från interna till publikt giltiga servernamn
När Exchange-servern installeras är standardkonfigurationen att den använder ett internt servernamn för den interna kommunikationen. Publikt betrodda SSL-certifikat kan dock inte längre utfärdas för interna servernamn. Exchange kan inte använda flera certifikat för samma tjänst, så även den interna kommunikationen måste använda publikt giltiga DNS-namn.
Exempel på interna servernamn som inte längre fungerar:
- server01
- exch01.fairssl.local
- srv01.fairssl.lan
- localhost
- 192.168.100.10
- 10.0.0.10
Lösningen kräver ett eller flera DNS-namn som pekar på Exchange-servern och kan nås både inifrån och utifrån, och att Exchange konfigureras att svara på de namnen.
Vi rekommenderar en av följande två lösningar:
Split-DNS
Ett DNS-namn, t.ex. webmail.fairssl.dk, pekar på en intern IP-adress i det lokala nätverket och på den publika IP-adressen från internet.
Om du inte vill göra hela domänen till en Split-DNS-zon rekommenderar vi att du skapar servernamnet som en egen zon, så att Split-DNS bara gäller just det namnet.
Se avsnittet om konfiguration av Split-DNS
Konfigurera sedan serverns interna och externa URL-adresser till det gemensamma namnet.
Två DNS-namn
Här används ett DNS-namn för extern åtkomst och ett annat för intern åtkomst (som fortfarande måste vara publikt giltigt). Detta är vanligt i organisationer som har en underdomän för sin interna miljö, t.ex. intern.fairssl.dk.
Det kan t.ex. vara webmail.fairssl.dk som pekar på den externa IP-adressen och exch01.fairssl.dk som pekar på den interna IP-adressen.
Konfigurera sedan Exchange-serverns interna och externa URL-adresser till de namnen.
Konfiguration av Split-DNS
- Logga in på din domänkontrollant med ett administratörskonto.
- Tryck på Windowstangenten + R och skriv följande kommando för att öppna DNS Manager:
dnsmgmt.msc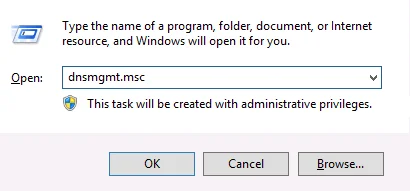
- Högerklicka på Forward Lookup Zones.
Klicka på New Zone.
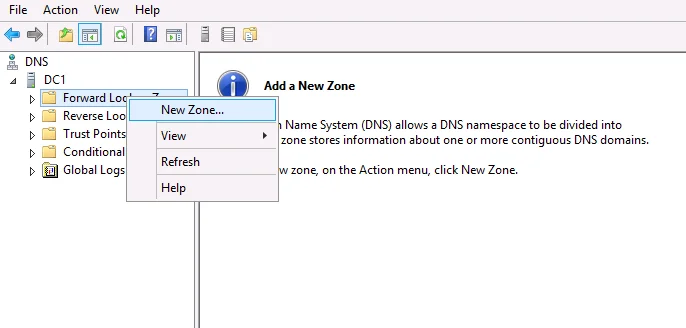
- Klicka på Next.
Välj Primary zone och Store the zone in Active Directory om alternativet är tillgängligt.
Klicka på Next.
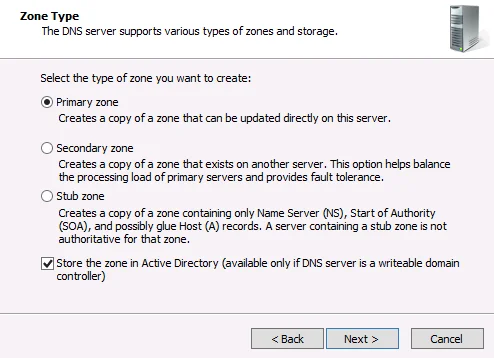
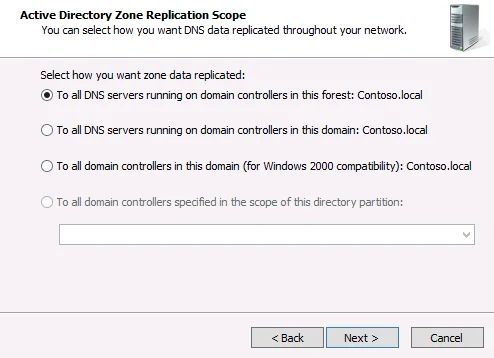
- Välj To all DNS servers running on domain controllers in this forest.
Klicka på Next.
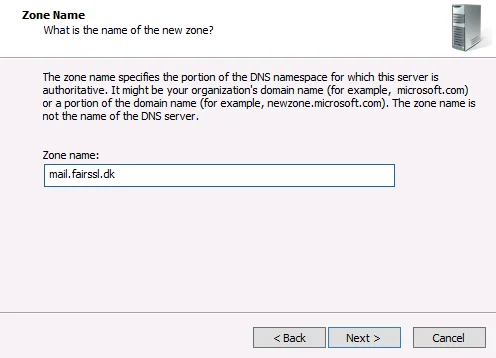
- Ange det DNS-namn som zonen ska gälla för (t.ex. mail.fairssl.dk).
Du kan också välja att använda hela domänen (t.ex. fairssl.dk), men då måste du skapa en A-post för varje DNS-namn (se punkt 10).
Klicka på Next.
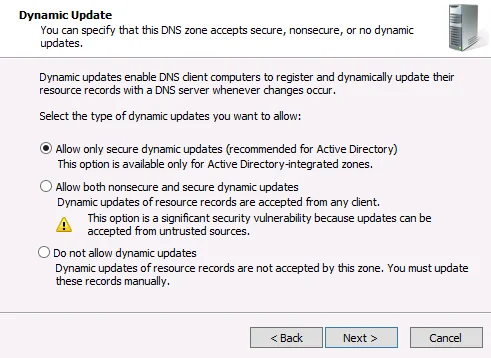
- Välj Allow only secure dynamic updates.
Klicka på Next.
Klicka på Finish.
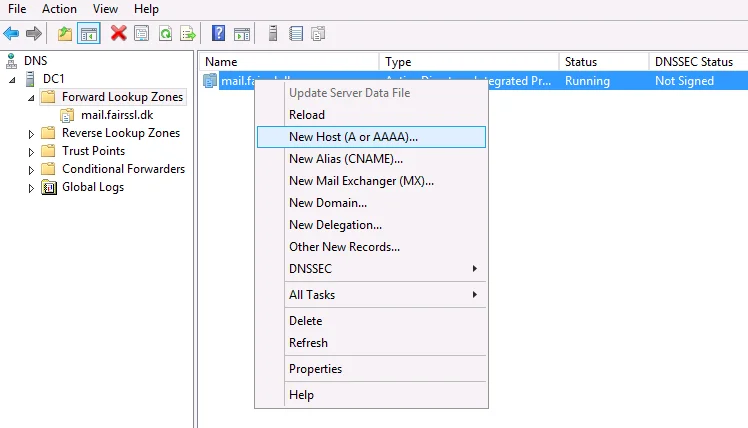
- Högerklicka på den nya zonen och klicka på New Host (A or AAAA).
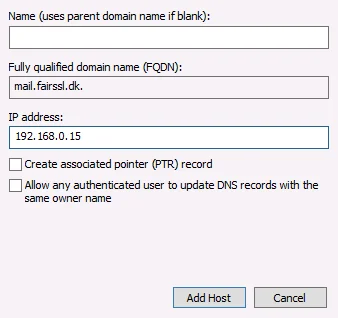
- Lämna Name tomt.
Ange Exchange-serverns interna IP-adress.
Om du har skapat en reverse lookup-zon eller planerar att göra det, markera Create associated pointer (PTR) record, annars lämnar du rutan omarkerad.
Klicka på Add Host.
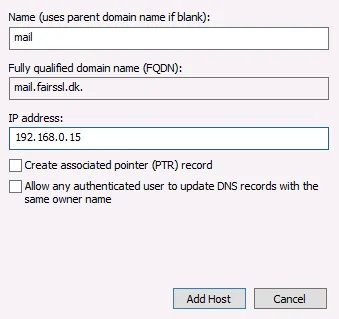
- Om du skapade en zon för hela domänen följer du stegen nedan. Du måste skapa en A-post för varje DNS-namn du använder (t.ex. www.fairssl.dk, vpn.fairssl.dk, login.fairssl.dk).
Skriv DNS-namnet utan domännamnet i Name (t.ex. mail).
Ange Exchange-serverns interna IP-adress.
Om du har en reverse lookup-zon, markera Create associated pointer (PTR) record.
Konfiguration av interna och externa URL-adresser för Exchange-tjänster
- Logga in med ett administratörskonto på Exchange-servern.
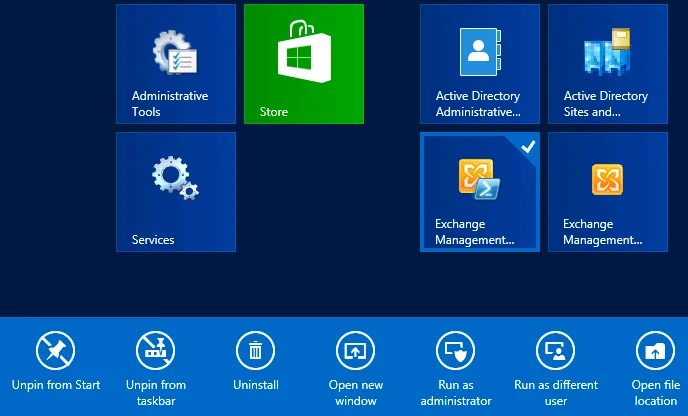
- Högerklicka på Exchange Management Shell.
Välj Run as Administrator.
- Kör följande kommando:
Get-ExchangeServer | fl name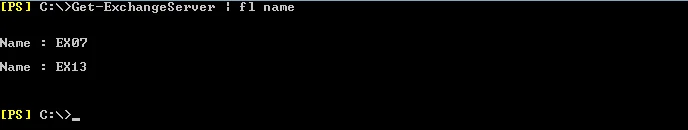
- Kör följande kommando:
SERVERNAMN är namnet du hittade i punkt 3. INTERNURL är den interna adressen till e-postservern, t.ex. exch01.fairssl.dk eller mail.fairssl.dk. EXTERNURL är den externa adressen till e-postservern utan https://, t.ex. mail.fairssl.dk. Kom ihåg citattecknen ”” runt SERVERNAMN, INTERNURL och EXTERNURL:
$CASserver = ”SERVERNAMN” ; $internalURL = ”INTERNURL” ; $externalURL = ”EXTERNURL”
- Kör följande kommandon för att ändra adresserna till publikt giltiga namn (alla kommandon samlade i ett skript finns i punkt 6):
Get-AutodiscoverVirtualDirectory -Server $CASserver | Set-AutodiscoverVirtualDirectory –InternalUrl ”https://$internalURL/Autodiscover/Autodiscover.xml” -ExternalUrl ”https://$externalURL/Autodiscover/Autodiscover.xml”
Get-ClientAccessServer -Identity $CASserver | Set-ClientAccessServer –AutodiscoverServiceInternalUri ”https://$internalURL/Autodiscover/Autodiscover.xml”
Get-WebservicesVirtualDirectory -Server $CASserver | Set-WebservicesVirtualDirectory –InternalUrl ”https://$internalURL/Ews/Exchange.asmx” -ExternalUrl ”https://$externalURL/Ews/Exchange.asmx”
Get-OabVirtualDirectory -Server $CASserver | Set-OabVirtualDirectory –InternalUrl ”https://$internalURL/Oab” -ExternalUrl ”https://$externalURL/Oab”
Get-OwaVirtualDirectory -Server $CASserver | Set-OwaVirtualDirectory –InternalUrl ”https://$internalURL/Owa” -ExternalUrl ”https://$externalURL/Owa”
Get-EcpVirtualDirectory -Server $CASserver | Set-EcpVirtualDirectory –InternalUrl ”https://$internalURL/Ecp” -ExternalUrl ”https://$externalURL/Ecp”
Get-ActiveSyncVirtualDirectory -Server $CASserver | Set-ActiveSyncVirtualDirectory -InternalUrl ”https://$internalURL/Microsoft-Server-ActiveSync” -ExternalUrl ”https://$externalURL/Microsoft-Server-ActiveSync”
- Här är alla kommandon ovan samlade på en rad, så att du kan kopiera och klistra in dem på en gång. Om du redan har följt punkt 5 behöver du inte köra dem:
Get-AutodiscoverVirtualDirectory -Server $CASserver | Set-AutodiscoverVirtualDirectory –InternalUrl ”https://$internalURL/Autodiscover/Autodiscover.xml” -ExternalUrl ”https://$externalURL/Autodiscover/Autodiscover.xml” ; Get-ClientAccessServer -Identity $CASserver | Set-ClientAccessServer –AutodiscoverServiceInternalUri ”https://$internalURL/Autodiscover/Autodiscover.xml” ; Get-WebservicesVirtualDirectory -Server $CASserver | Set-WebservicesVirtualDirectory –InternalUrl ”https://$internalURL/Ews/Exchange.asmx” -ExternalUrl ”https://$externalURL/Ews/Exchange.asmx” ; Get-OabVirtualDirectory -Server $CASserver | Set-OabVirtualDirectory –InternalUrl ”https://$internalURL/Oab” -ExternalUrl ”https://$externalURL/Oab” ; Get-OwaVirtualDirectory -Server $CASserver | Set-OwaVirtualDirectory –InternalUrl ”https://$internalURL/Owa” -ExternalUrl ”https://$externalURL/Owa” ; Get-EcpVirtualDirectory -Server $CASserver | Set-EcpVirtualDirectory –InternalUrl ”https://$internalURL/Ecp” -ExternalUrl ”https://$externalURL/Ecp” ; Get-ActiveSyncVirtualDirectory -Server $CASserver | Set-ActiveSyncVirtualDirectory -InternalUrl ”https://$internalURL/Microsoft-Server-ActiveSync” -ExternalUrl ”https://$externalURL/Microsoft-Server-ActiveSync”Generering av CSR för certifikatbeställning
- Logga in med ett administratörskonto på Exchange-servern.
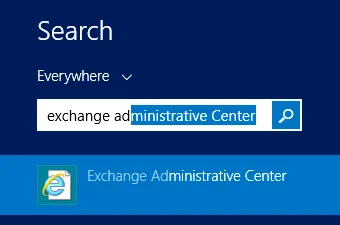
- Tryck på Windowstangenten.
Skriv Exchange ad för att söka.
Starta Exchange Administrative Center.
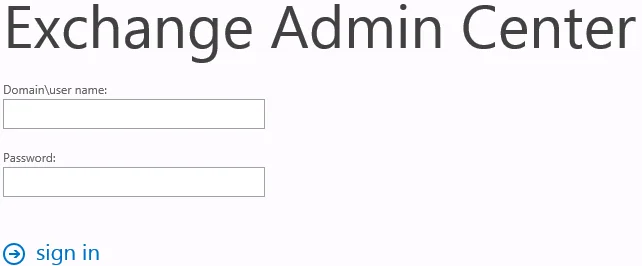
- Ange administratörens användarnamn och lösenord.
Klicka på Sign in.
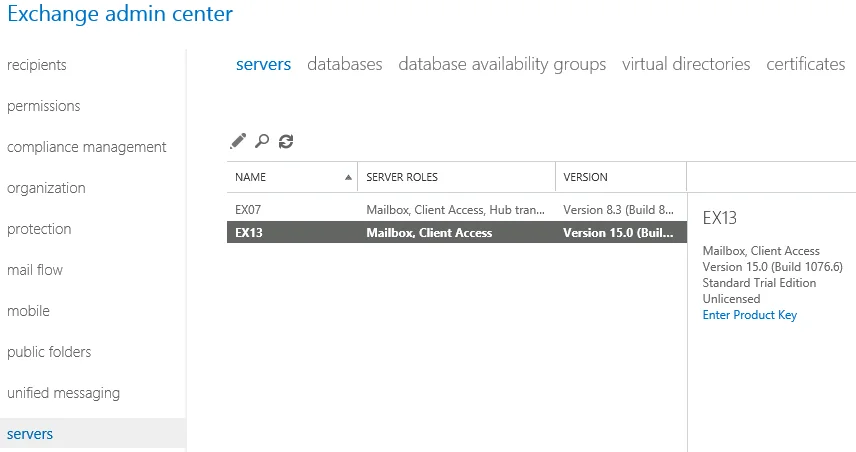
- Klicka på Servers i vänstermenyn.
Markera den server i listan som ska ha det nya certifikatet.
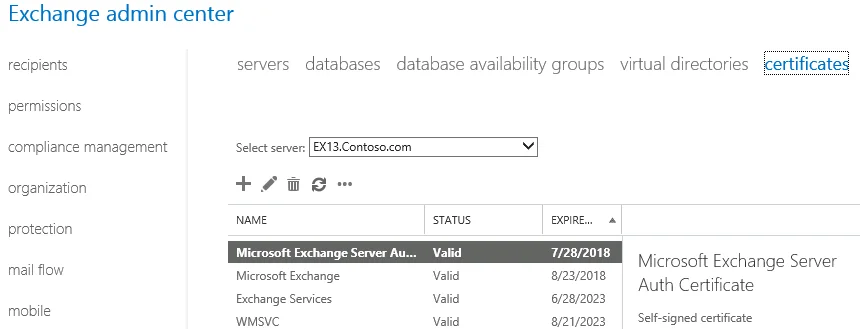
- Klicka på fliken Certificates uppe till höger.
Klicka på +-ikonen.
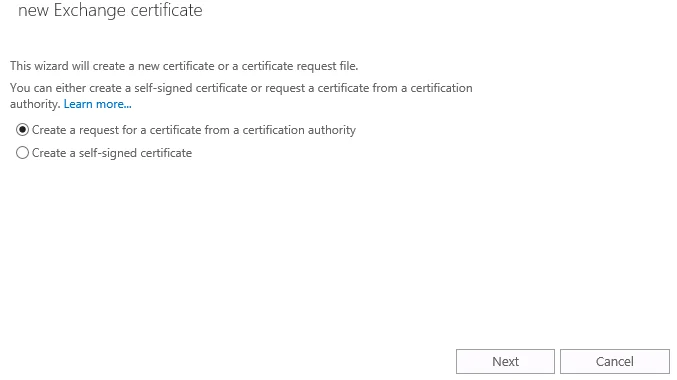
- Välj Create a request for a certificate from a certificate authority.
Klicka på Next.
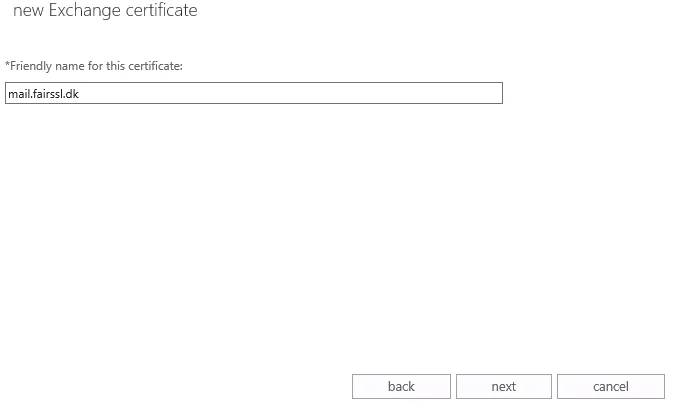
- Ge ditt certifikat ett Friendly Name (visningsnamn) som gör det lätt att känna igen, t.ex. DNS-namnet.
Klicka på Next.
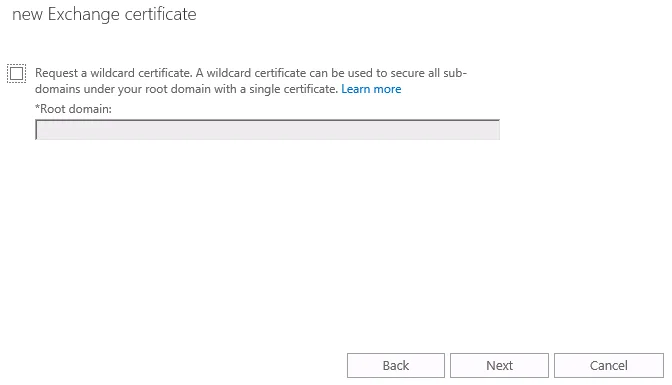
- Se till att Request a wildcard INTE är markerat.
Klicka på Next.
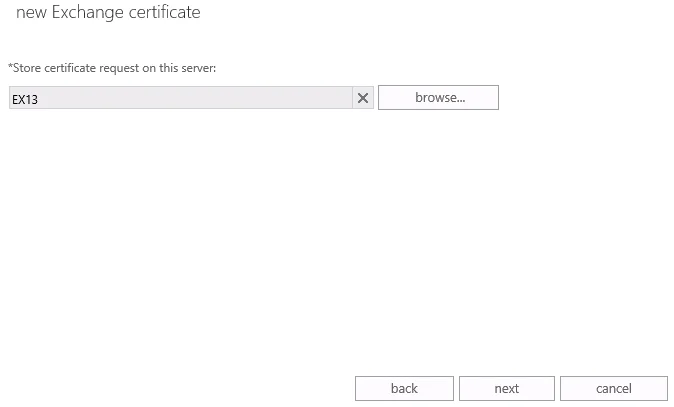
- Klicka på Browse och välj servern.
Klicka på Next.
- Här kan du se vilka DNS-namn de olika tjänsterna använder för intern och extern åtkomst.
Namn som slutar på .local eller liknande måste ändras. Se avsnittet Gå från interna till publikt giltiga servernamn. Du kan slutföra CSR-guiden innan du genomför dessa ändringar.
Klicka på Next.
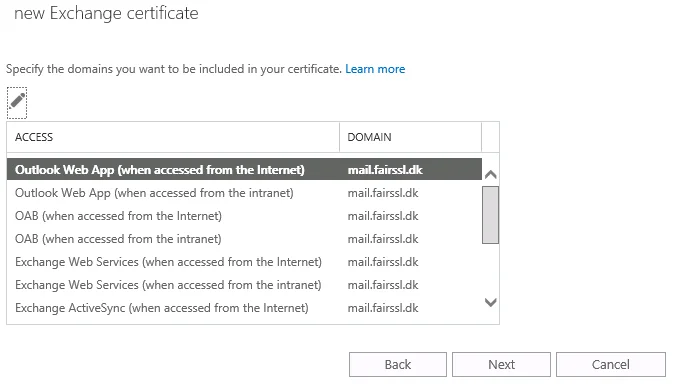
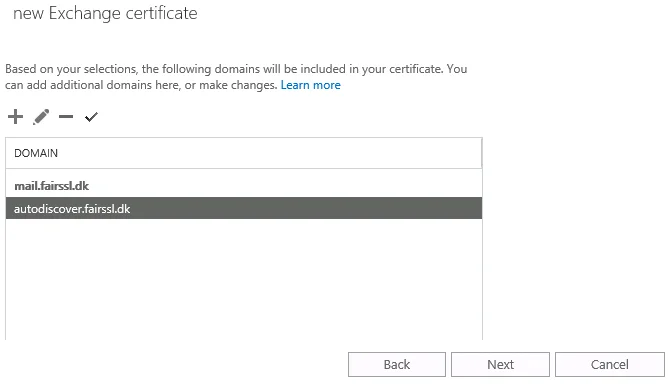
- Ta bort alla DNS-namn du inte behöver och lägg till dem som saknas (SAN-namn).
Klicka på Next.
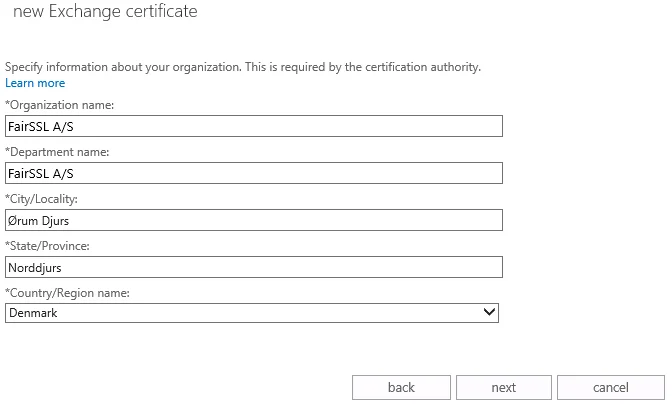
- Fyll i företagsuppgifterna:
- Organization name (O): Företagets fullständiga juridiska namn. T.ex. FairSSL A/S
- Department name (OU): Avdelningen som ska använda certifikatet. Kan lämnas tomt eller fyllas i med t.ex. IT. T.ex. FairSSL A/S
- City/Locality (L): Stad. T.ex. Ørum Djurs
- State/Province (S): Region eller kommun. T.ex. Norddjurs
- Country/Region name (C): Landskod (för Sverige används SE, för Danmark DK). T.ex. Denmark
Klicka på Next.
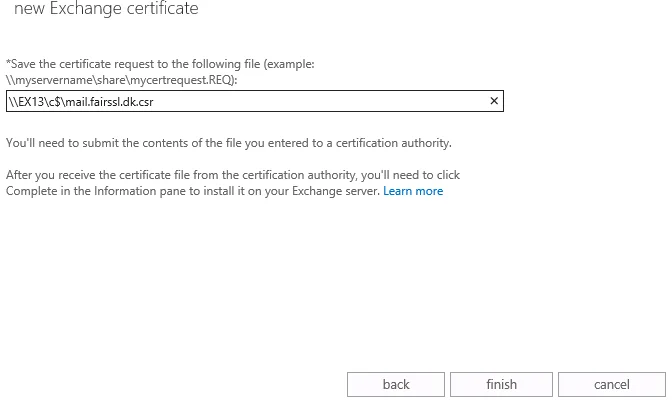
- Ange UNC-sökvägen där CSR-filen ska sparas. I exemplet nedan sparas filen som c:\www.fairssl.dk.csr på Exchange-servern.
Klicka på Finish.
- Öppna CSR-filen i en textredigerare (t.ex. Anteckningar/Notepad) och kopiera hela texten, inklusive bindestrecken i början och slutet.
Klistra in texten i CSR-fältet när du beställer certifikatet på fairssl.se.
Så här ser en komplett CSR ut:
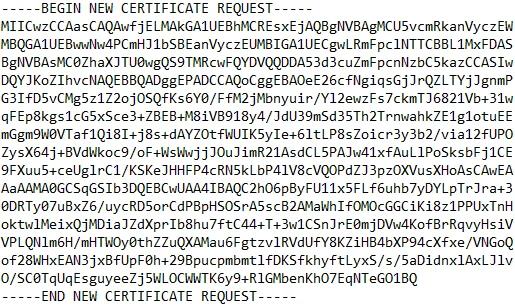
En CSR innehåller inga hemliga uppgifter och det innebär ingen säkerhetsrisk att skicka den via t.ex. vanlig e-post.
Import av mellanliggande certifikat (Intermediate Certificate Authority)
Här beskrivs hur du importerar mellanliggande certifikat på en Windows-server. För att klienterna ska kunna verifiera ditt certifikat måste hela certifikatkedjan vara installerad på servern.
Windows installerar ibland de mellanliggande certifikaten automatiskt, men det skadar inte att importera dem manuellt. Om certifikatet redan finns får du bara en varning.
- Logga in som administratör på Exchange-servern.
Kopiera texten för det mellanliggande certifikatet (Intermediate certificate) från e-postmeddelandet du fick vid leverans. Klistra in texten i Notepad och spara filen på skrivbordet som intermediate.cer
- Tryck på Windowstangenten + R
Skriv mmc.exe
Klicka på OK.
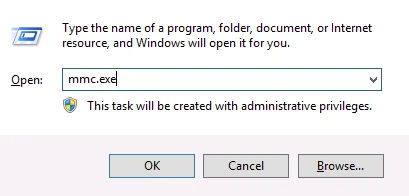
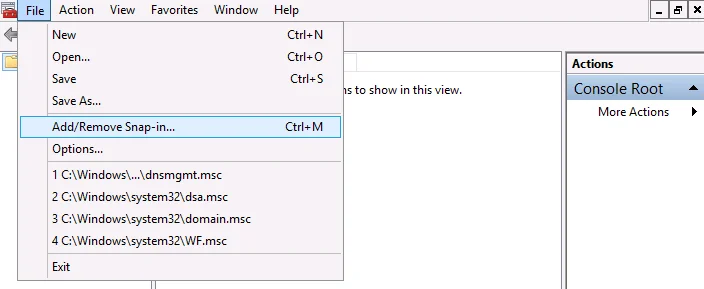
- Gå till File och välj Add/Remove Snap-in.
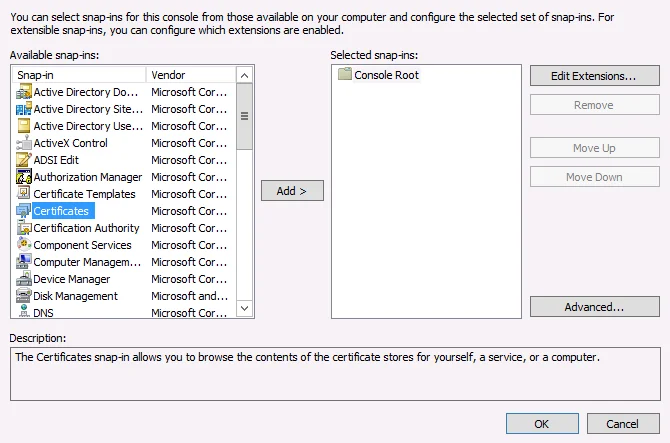
- Välj Certificates i listan.
Klicka på Add.
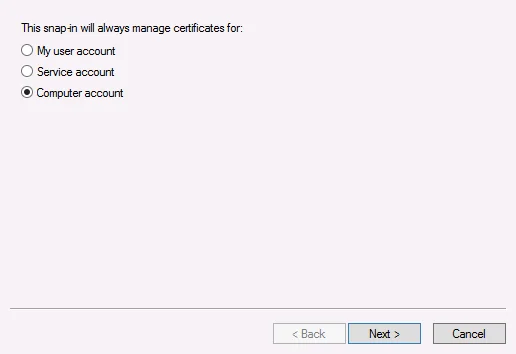
- Välj Computer account.
Klicka på Next.
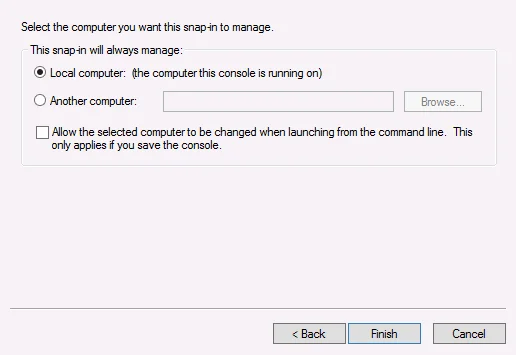
- Välj Local computer.
Klicka på Finish.
Klicka på OK.
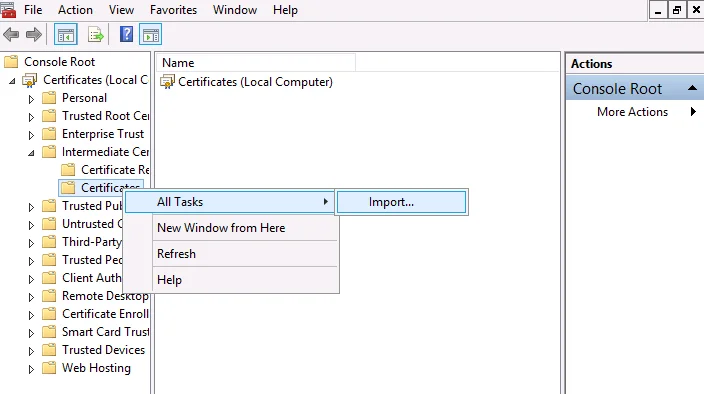
- Expandera Certificates (Local Computer) och Intermediate Certification Authorities.
Högerklicka på mappen Certificates.
Välj All Tasks.
Klicka på Import.
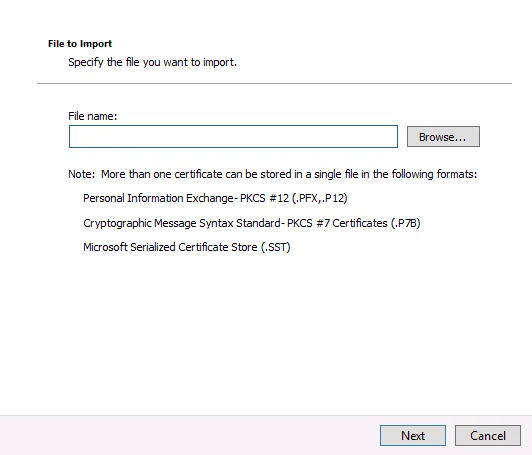
- Klicka på Browse och välj filen du sparade på skrivbordet.
Klicka på Next.
- Välj Automatically select the certificate store based on the type of certificate.
Klicka på Next.
Klicka på Finish.
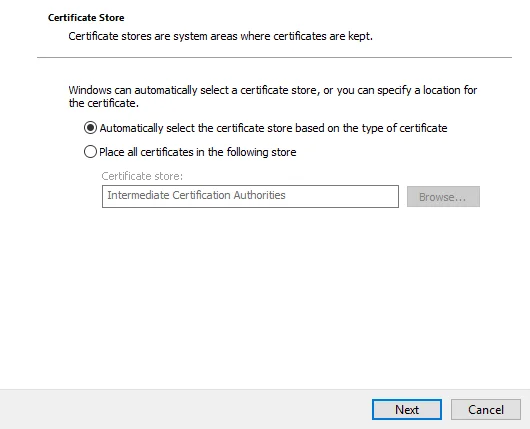
Vi rekommenderar att du använder det mellanliggande certifikat som följde med leveransen, eftersom det hör till just ditt servercertifikat.
Installation av certifikat från CSR
Certifikatet måste installeras på samma server som CSR-filen skapades på, eftersom den privata nyckeln finns lagrad där.
Den privata nyckeln skapades tillsammans med CSR-filen, och stegen nedan kopplar ihop nyckeln med det utfärdade certifikatet.
- Spara ditt nya certifikat som en fil på en plats som servern kan nå via en UNC-sökväg.
t.ex. \\EX13\c$\www.fairssl.dk.cer
- Tryck på Windowstangenten.
Skriv Exchange ad för att söka.
Starta Exchange Administrative Center.
- Ange administratörens användarnamn och lösenord.
Klicka på Sign in.
- Klicka på Servers till vänster.
Välj den server som certifikatet ska installeras på.
Klicka på Certificates uppe till höger.
- Leta upp certifikatet med det Friendly Name du angav när du skapade CSR-filen. Det har status Pending request.
Klicka på Complete i högerpanelen.
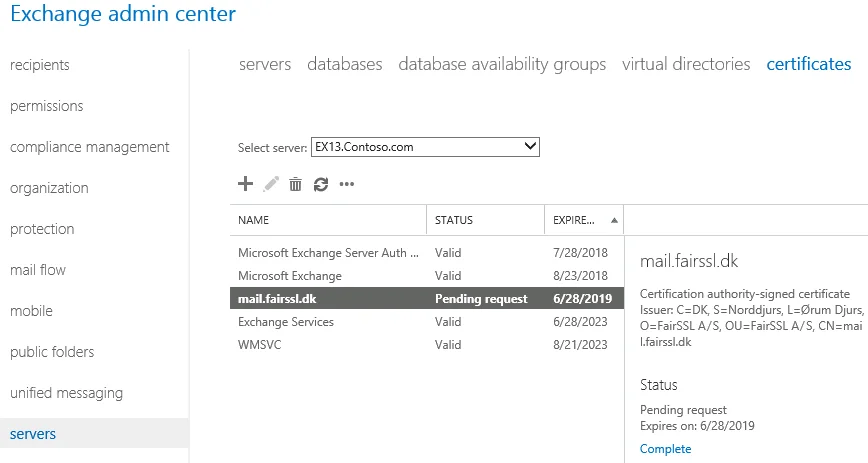
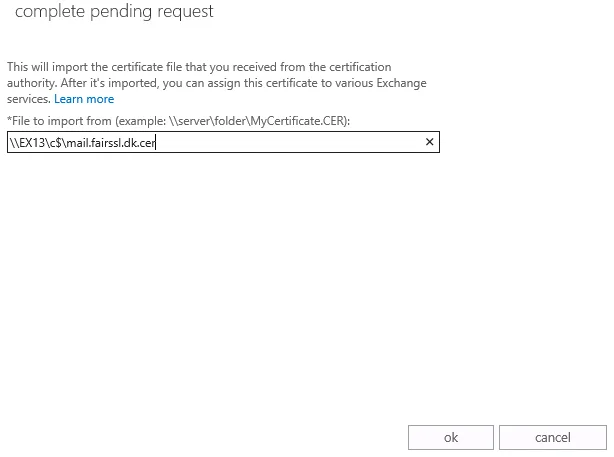
- Ange UNC-sökvägen till certifikatfilen.
Klicka på OK.
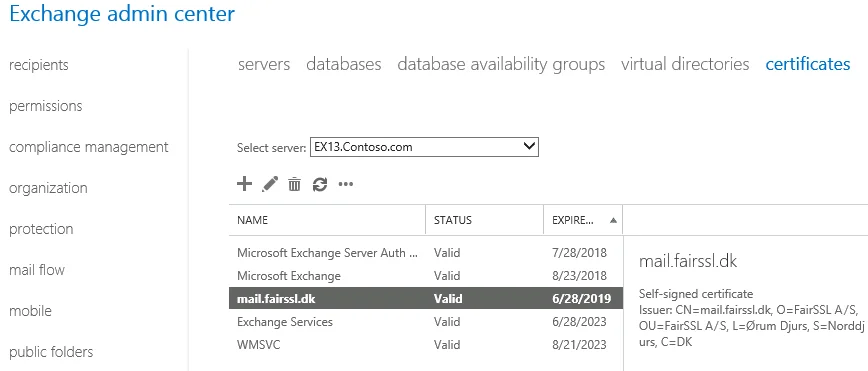
- Certifikatet installeras nu och status ändras från Pending Request till Valid (giltigt) i listan.
Vi rekommenderar att du testar installationen med vår SSL-scanner: https://www.fairssl.se/sv/verktyg/ssl-scanner
Aktivera certifikat för specifika tjänster
- Logga in som administratör på Exchange-servern.
- Tryck på Windowstangenten.
Skriv Exchange ad för att söka.
Starta Exchange Administrative Center.
- Ange administratörens inloggningsuppgifter.
Klicka på Sign in.
- Gå till Servers och välj rätt server.
Klicka på fliken Certificates uppe till höger.
- Markera certifikatet du vill aktivera tjänster för.
Klicka på ✏-ikonen (Edit).
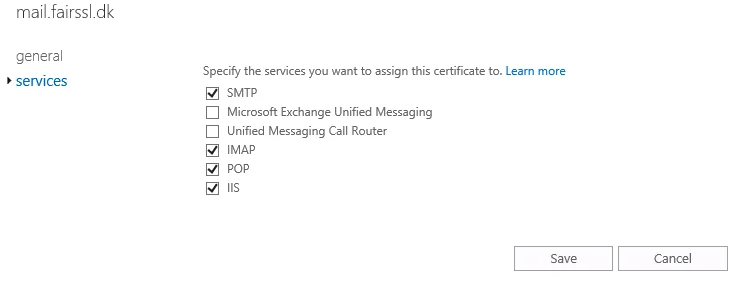
- Klicka på Services i vänstermenyn.
Markera de tjänster som certifikatet ska användas för (t.ex. IIS, SMTP).
Klicka på Save.
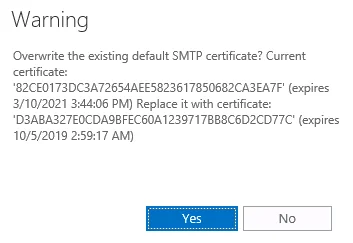
- Om du har valt SMTP får du frågan om du vill skriva över standardcertifikatet för SMTP.
Klicka på Yes.
Testa till sist installationen med vår SSL-scanner: https://www.fairssl.se/sv/verktyg/ssl-scanner
Förbättra din TLS-säkerhet
Använd IIS Crypto för att konfigurera säkra TLS-protokoll och chiffersviter på din Windows Server.
IIS Crypto TLS-konfigurationsguide