IIS: flera webbplatser på samma IP-adress (SNI)
Så här konfigurerar du flera HTTPS-webbplatser på en enda IP-adress med hjälp av SNI i IIS 8.0 och senare.
IIS 7/7.5 (EOL 2016)
Produkter som inte längre får uppdateringar.
Översikt
Traditionellt krävde varje SSL-certifikat en egen IP-adress eftersom SSL-handskakningen sker innan HTTP Host-headern skickas. Server Name Indication (SNI) löser detta problem genom att skicka värdnamnet som en del av TLS-handskakningen, vilket gör att servern kan välja rätt certifikat utan att varje domän behöver en egen IP-adress.
Denna guide visar hur du konfigurerar flera HTTPS-webbplatser på samma IP-adress i IIS.
Förutsättningar
- Windows Server 2012 eller senare med IIS 8.0+ (fullt SNI-stöd). IIS 7/7.5 på Windows Server 2008 saknar inbyggt SNI-stöd.
- Separata SSL-certifikat för varje domän, eller ett SAN- eller wildcardcertifikat som täcker alla domäner.
- Administratörsbehörighet på servern.
Steg 1: Förstå SNI (Server Name Indication)
SNI är ett TLS-tillägg (RFC 6066) som låter klienten ange vilket värdnamn den försöker ansluta till under TLS-handskakningen. Alla moderna webbläsare och operativsystem stöder SNI:
- Alla versioner av Chrome, Firefox, Edge, Safari (ungefär sedan 2010)
- Android 4.0+, iOS 4+
- Windows XP med IE 8+ stöder SNI (XP har dock ingen support längre)
Det enda undantaget är mycket gamla klienter (Internet Explorer 6, Windows XP med IE 7 eller äldre) som inte skickar SNI. Om du fortfarande behöver stödja dessa krävs separata IP-adresser.
Steg 2: Importera certifikat för alla domäner
För varje domän som ska nås via HTTPS måste du ha ett giltigt certifikat installerat på servern:
- Öppna IIS Manager → klicka på servernamnet → Server Certificates.
- Importera varje certifikat via Complete Certificate Request (om CSR skapades på servern) eller Import (om du har en PFX-fil).
- Ge varje certifikat ett unikt och beskrivande Friendly name (t.ex.
site-a.se 2026,site-b.se 2026).
Alternativ: Använd ett SAN-certifikat (Subject Alternative Name) eller ett wildcardcertifikat som täcker alla domäner. Då behöver du bara ett certifikat.
Steg 3: Skapa HTTPS-bindningar med SNI
För varje webbplats:
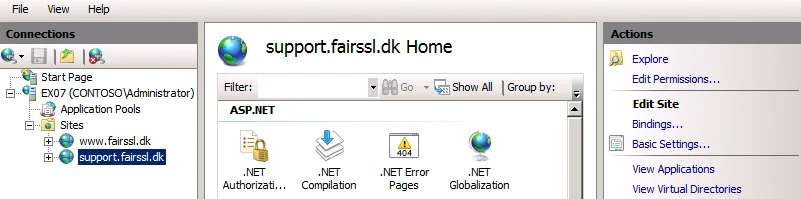
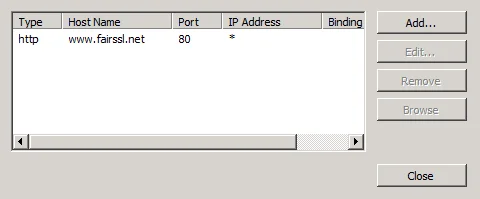
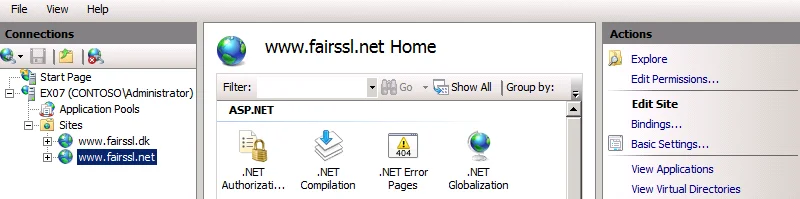
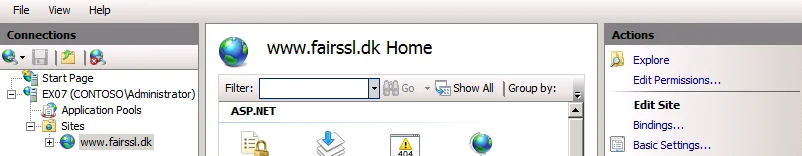
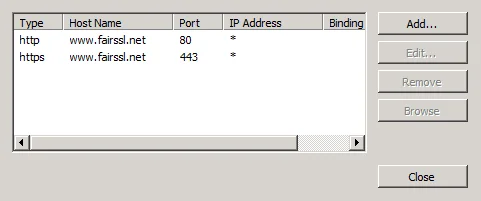
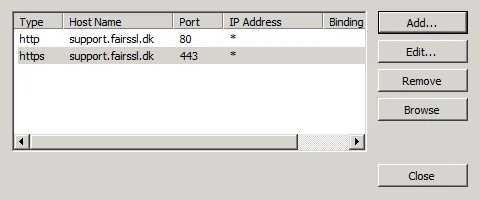
- Välj webbplatsen i IIS Manager → klicka på Bindings i panelen till höger.
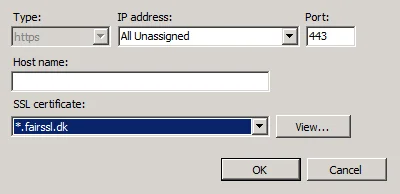
- Klicka på Add och välj:
- Type: https
- IP address: All Unassigned (eller den delade IP-adressen)
- Port: 443
- Host name: det fullständiga domännamnet (t.ex.
site-a.se
)
- Markera Require Server Name Indication
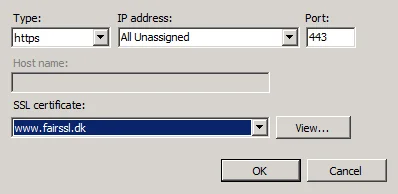
- SSL certificate: välj rätt certifikat för domänen
- Klicka på OK.
- Upprepa för varje webbplats med dess eget värdnamn och certifikat.
Steg 4: Konfiguration via kommandoraden (avancerat)
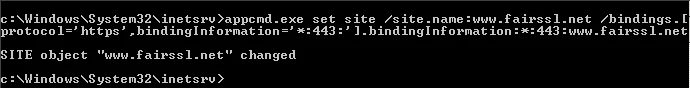
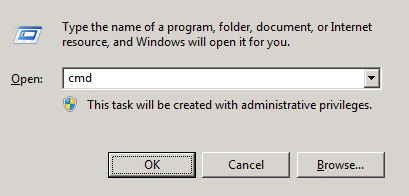
Du kan även konfigurera SNI-bindningar via appcmd
:: Lägg till HTTPS-bindning med SNI för site-a.dk
appcmd set site /site.name:"SiteA" /+bindings.[protocol='https',bindingInformation='*:443:site-a.dk',sslFlags='1']

:: Lägg till HTTPS-bindning med SNI för site-b.dk
appcmd set site /site.name:"SiteB" /+bindings.[protocol='https',bindingInformation='*:443:site-b.dk',sslFlags='1']

:: Visa alla bindningar
appcmd list site
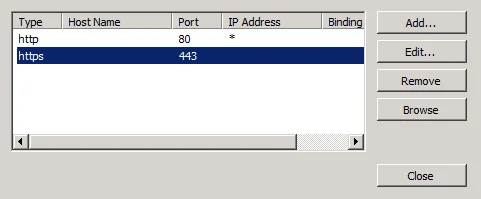
Värdet sslFlags='1' aktiverar SNI. Värdet 0 kräver en unik IP-adress.
Steg 5: Verifiera och testa
- Öppna varje domän i en webbläsare och kontrollera att rätt certifikat visas.
- Använd OpenSSL för att testa SNI från kommandoraden:
:: Testa att servern returnerar rätt certifikat för varje domän
openssl s_client -connect din-server-ip:443 -servername site-a.dk
openssl s_client -connect din-server-ip:443 -servername site-b.dk
Steg 6: Vanliga fallgropar
- Fel certifikat visas: Kontrollera att Host name är korrekt i bindningen och att SNI är aktiverat.
- "Require Server Name Indication" saknas: Du kör troligen IIS 7 eller 7.5, som inte har inbyggt stöd för SNI. Uppgradera till IIS 8+ eller använd separata IP-adresser.
- Wildcard och specifikt certifikat: Om du har både
*.exempel.se
och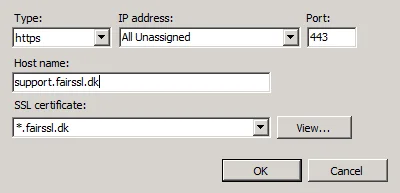
www.exempel.se, väljer IIS den mest specifika träffen. - Standardwebbplats: en av dina webbplatser bör ha en bindning utan krav på SNI, så att den fungerar som fallback för klienter som saknar SNI-stöd.
Förbättra din TLS-säkerhet
Använd IIS Crypto för att konfigurera säkra TLS-protokoll och chiffersviter på din Windows Server.
IIS Crypto TLS-konfigurationsguide