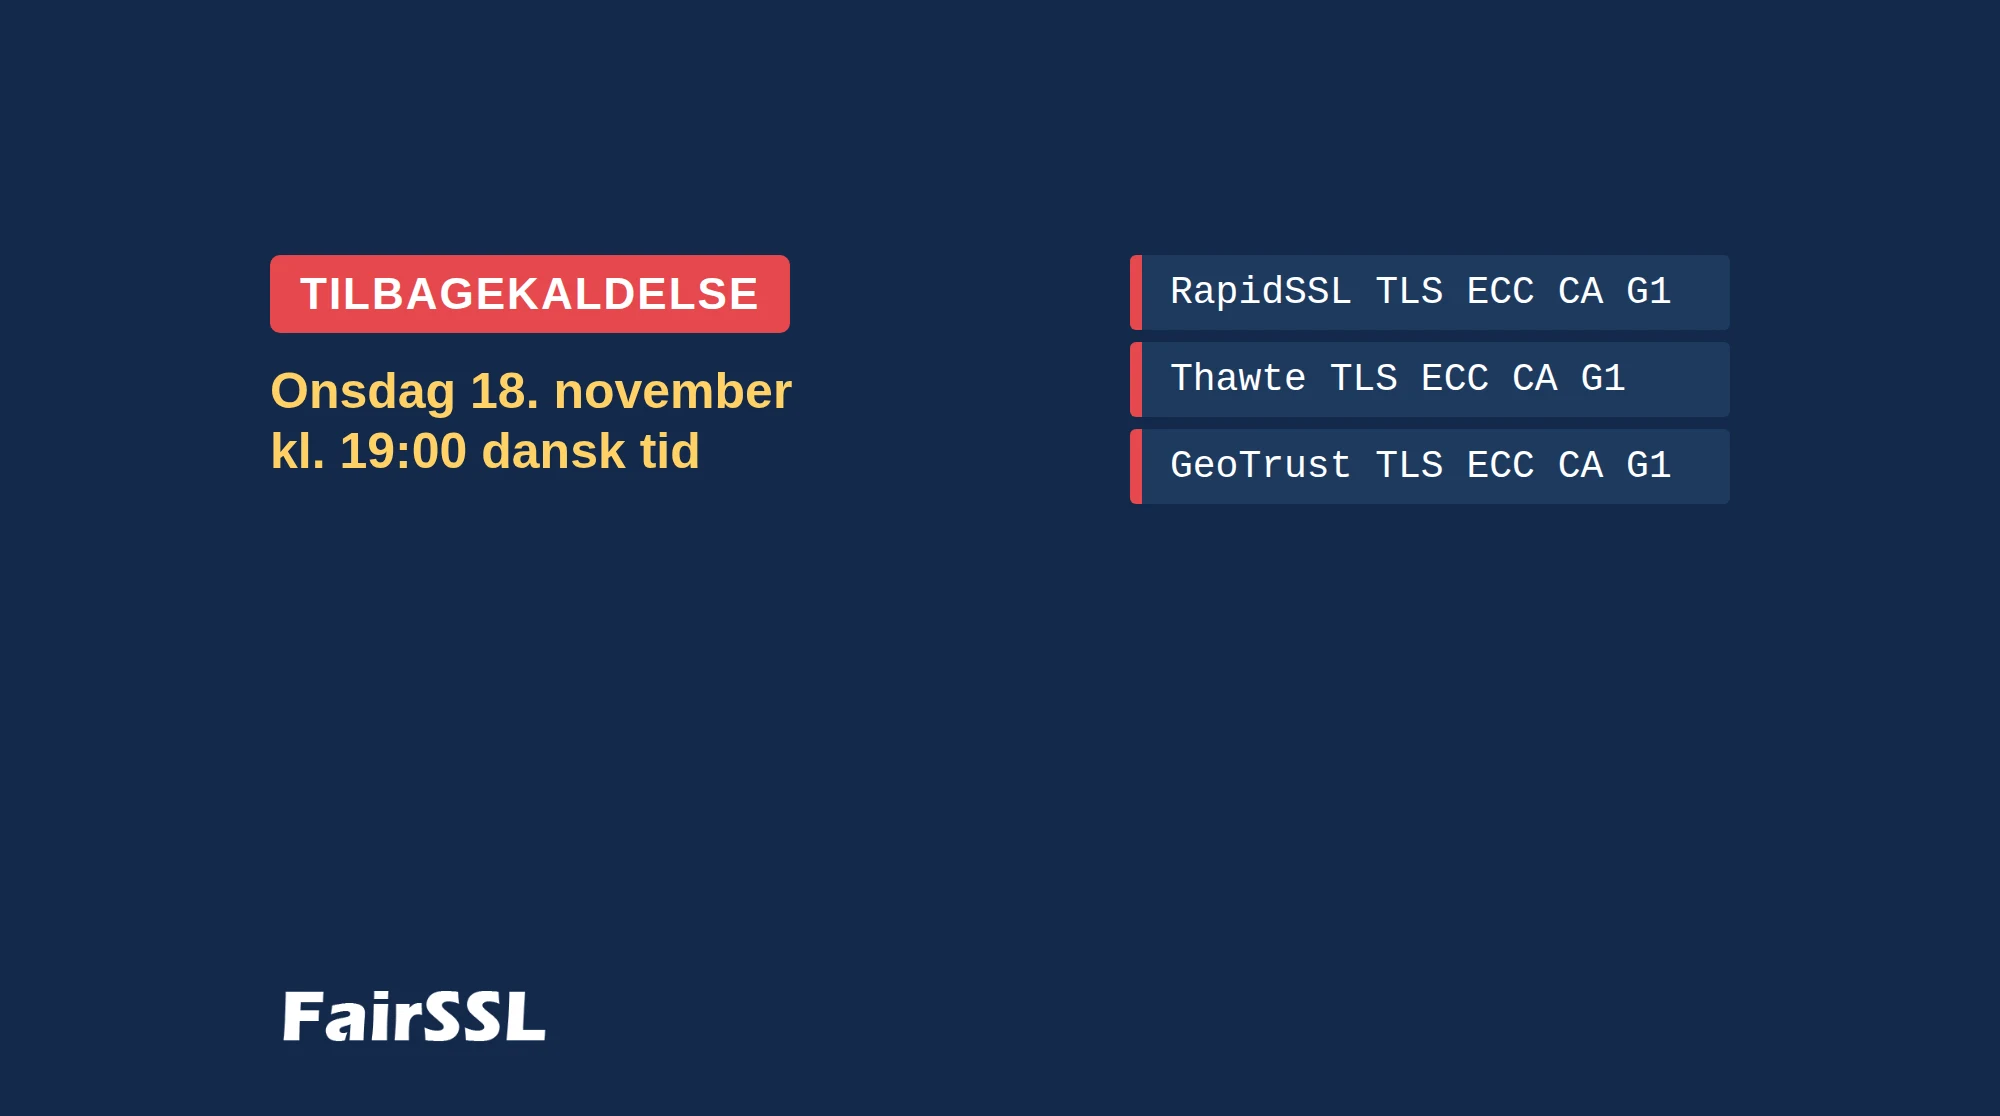
DigiCert har hittat ett fel och stänger tre ECC-mellancertifikat under rotcertifikatet DigiCert Global Root G3 onsdag 2026-11-18 kl. 19:00 CET (Stockholmstid). Alla certifikat som är utfärdade från dem återkallas samtidigt.
Är ditt certifikat utfärdat av något av dessa mellancertifikat ska det utfärdas på nytt och installeras före onsdag. Det är gratis att utfärda det på nytt.
RapidSSL TLS ECC CA G1Thawte TLS ECC CA G1GeoTrust TLS ECC CA G1
Står det en annan utfärdare på ditt certifikat är det inte påverkat.
Vad är felet?
Rotcertifikatet DigiCert Global Root G3 har en ECC P-384-nyckel. Reglerna kräver att en P-384-nyckel signerar med SHA-384, men de tre mellancertifikaten signerades med SHA-256 år 2017. Krypteringen är inte försvagad och inga nycklar är komprometterade. Mellancertifikaten följer helt enkelt inte reglerna och stängs därför.
Så kontrollerar du ditt certifikat
- Med vår SSL Scanner: skriv domänet i SSL Scannern. Är certifikatet påverkat visar skannern en röd varning överst.
- I webbläsaren: klicka på ikonen till vänster om adressen, visa certifikatet och se vem som står som utfärdare.
- Från kommandoraden:
openssl s_client -connect www.example.com:443 -servername www.example.com </dev/null | openssl x509 -noout -issuer
Vad ska du göra?
- Order hos FairSSL: skapa en ny CSR, utfärda på nytt gratis i kontrollpanelen och installera det nya certifikatet före onsdag kl. 19.
- FairSSL ACME med en ARI-klient: servrar med ACME-klienter som stöder ACME Renewal Information (ARI) får automatiskt besked om att utfärda och installera ett nytt certifikat. Det gäller till exempel Simple-Acme, win-acme 2.2.9+, lego, Certbot 4.1+, Posh-ACME, Caddy och acme.sh 3.1.4+.
- FairSSL ACME utan ARI: klienten väntar till nästa planerade förnyelse, så tvinga fram en förnyelse nu.
- Eget DigiCert CertCentral-konto: utfärda på nytt i CertCentral.
- Köpt någon annanstans: kontakta dem du köpte certifikatet av.
Vilken utfärdare får det nya certifikatet?
DigiCert har skapat tre nya mellancertifikat under G3 som är signerade med SHA-384:
RapidSSL G3 TLS ECC P-384 SHA384 2026 CA1Thawte G3 TLS ECC P-384 SHA384 2026 CA 1GeoTrust G3 TLS ECC P-384 SHA384 2026 CA1
Tills de nya mellancertifikaten utfärdar utfärdar vi ECC-certifikat från RapidSSL, Thawte och GeoTrust från mellancertifikatet under rotcertifikatet DigiCert Global Root G2 (RSA). Certifikatet behåller sin ECC-nyckel, det är bara utfärdaren som är en annan. Vi testar de nya G3-mellancertifikaten varje timme, och så snart de utfärdar använder vi dem för ECC-certifikat.
DigiCert har bytt till G5-rotcertifikatet som standard från 2026-11-12, men utfärdar fortfarande från G2/G3 om man önskar det. Från 2027-06-08 stänger DigiCert för utfärdande från G2- och G3-rotcertifikaten.
Vad vi har gjort
Vi har skrivit direkt till de kunder som har eller övervakar ett påverkat certifikat. På alla påverkade certifikat från vår ACME-server har vi startat automatiskt utbyte med ARI. Just för att ARI löser fel som det här rekommenderar vi att bara använda ACME-klienter som stöder ARI.
Har du frågor, skriv till info@fairssl.dk.