Alla publikt betrodda certifikatutfärdare byter ut sina rotcertifikat. Sectigo bytte 2025, GlobalSign och AlphaSSL 27-07-2026, och DigiCert utfärdar som standard från G5-rötterna sedan 12-11-2026. Bytet är inte frivilligt, och det berör alla som driver en server med ett publikt certifikat. Vilka rötter som används och när de gamla fasas ut står i rottabellen i artikeln om val av CA.
Ett nytt rotcertifikat är bara betrott på de klienter som har fått det i en uppdatering. En Android 13-telefon, en iPhone med iOS 16 eller en Java-installation från före juli 2025 känner inte till Sectigos nya rot. Lösningen är ett korssignerat certifikat som binder den nya roten till en gammal och brett distribuerad rot. På Linux lägger du till certifikatet i kedjan, och sedan är du klar. På Windows Server måste du dessutom inaktivera den nya roten lokalt och starta om, eftersom Schannel annars väljer den korta kedjan oavsett vad du installerar.
Varför alla CA-aktörer byter rotcertifikat
Den egentliga orsaken är ålder. Mozilla och Chrome slutar lita på en rot 15 år efter att dess nyckel skapades, och rötterna som sitter i nästan all utrustning i dag är från 2009 och 2010. En nyckel som har använts i 15 år har samlat på sig för mycket risk för att vara ankare för internets TLS-trafik.
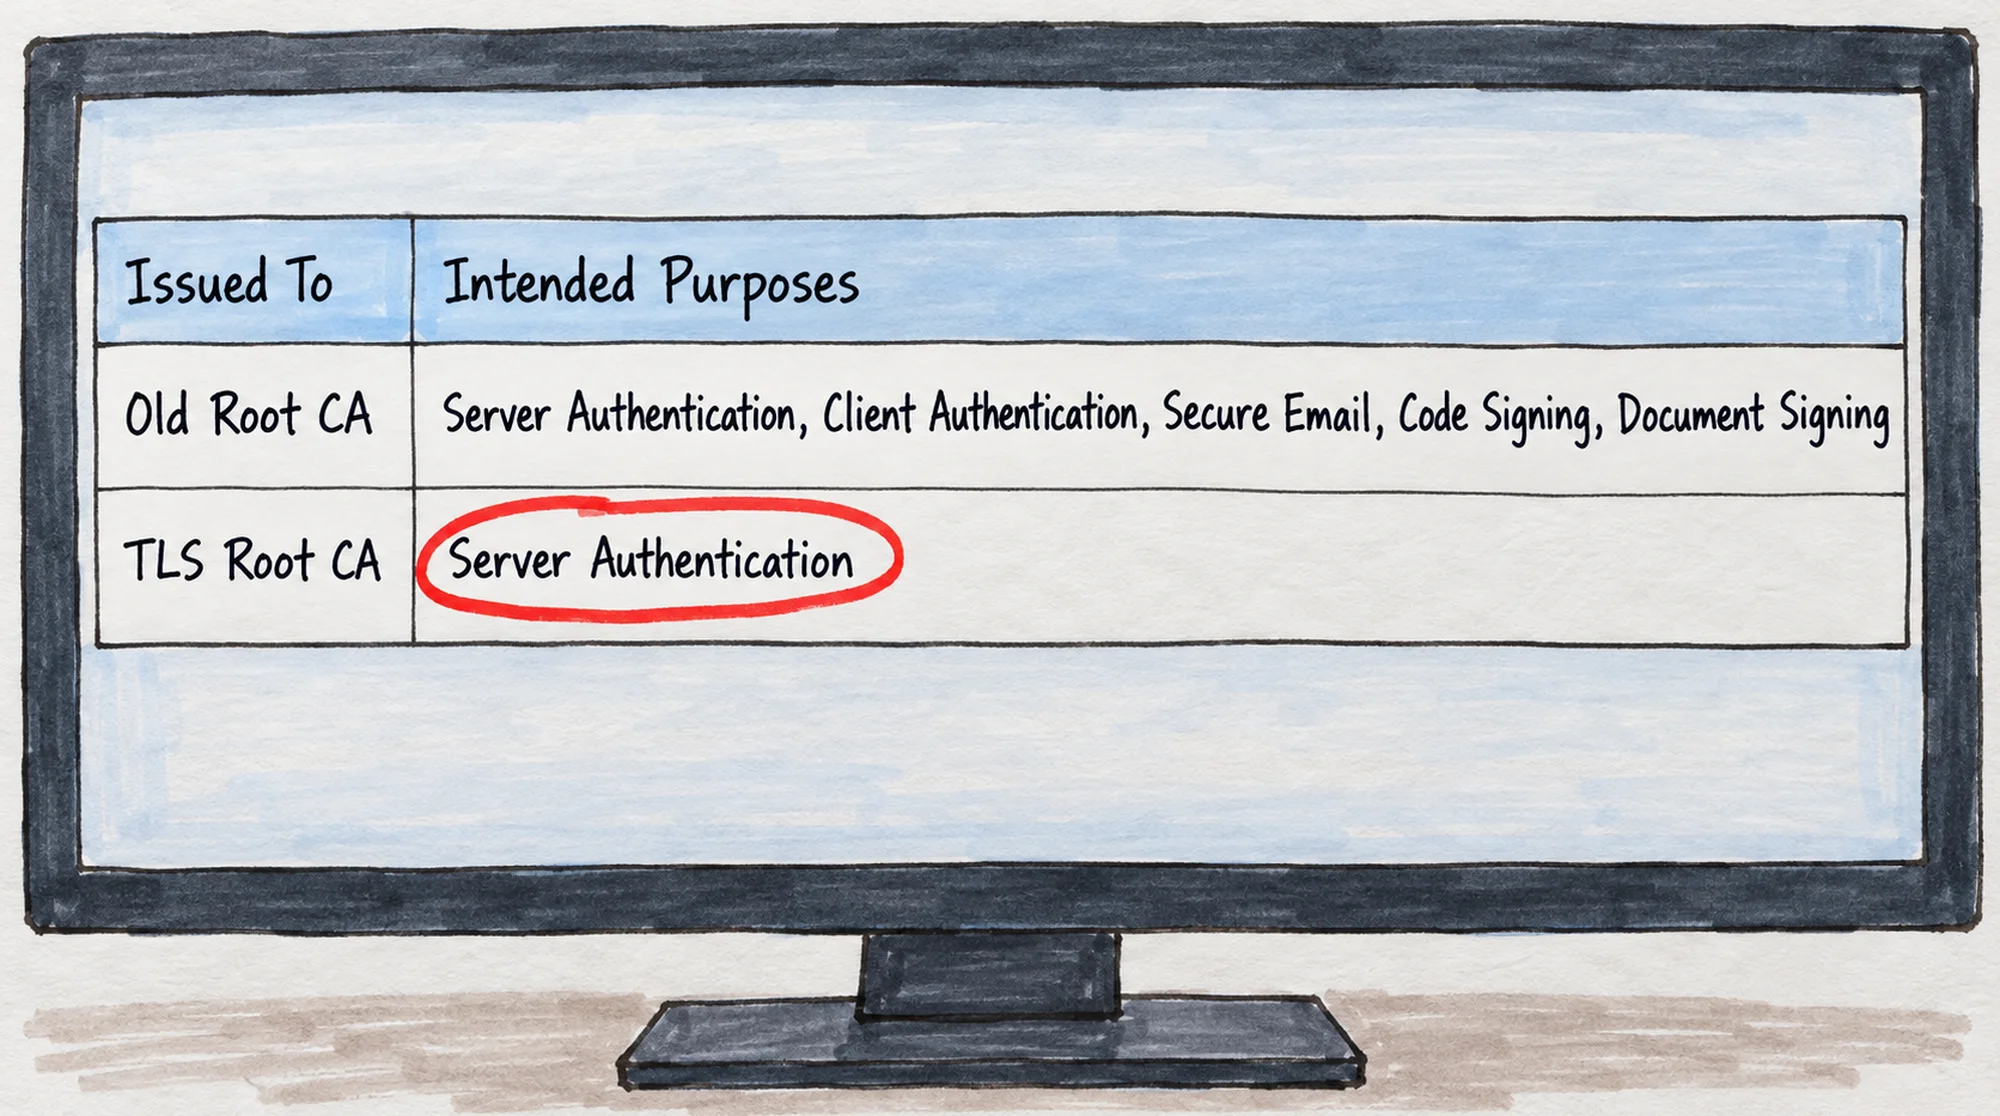
Samtidigt kräver alla fyra rotprogram (Chrome, Microsoft, Mozilla och Apple) att nya rötter bara används för webbservrar och inte också för e-post, kodsignering eller dokumentsignering. Och från 15-09-2027 godtar Chrome högst två rötter per CA. En CA kan därför inte behålla den gamla, breda roten bredvid den nya. När den gamla roten försvinner är korssigneringen det enda som håller gammal utrustning kvar.
Vad ett korssignerat certifikat gör
Ett korssignerat certifikat är den nya roten utfärdad en gång till, den här gången signerad av en gammal rot. Nyckeln och namnet är desamma som i den nya roten. Bara signaturen skiljer sig. Servern skickar den långa kedjan, och varje klient använder den del den kan:
| Servern skickar | Ny klient (har den nya roten) | Gammal klient (bara den gamla roten) |
|---|---|---|
| 1. Servercertifikat | Kontrolleras | Kontrolleras |
| 2. Utfärdande mellanliggande certifikat | Kontrolleras. Utfärdat av den nya roten, som klienten litar på: kedjan är giltig här | Kontrolleras. Klienten känner inte till den nya roten och fortsätter |
| 3. Korssignerat certifikat (ny rot signerad av gammal rot) | Ignoreras | Kontrolleras. Utfärdat av den gamla roten, som klienten litar på: kedjan är giltig här |
En kedja täcker båda sorters klienter. Priset är ungefär en kilobyte extra i varje TLS-handskakning. När de gamla klienterna är borta tar CA:n bort korssigneringen igen. Let's Encrypt gjorde precis så med ISRG Root X1: den långa kedjan var standard från 2021 till 2024, innan roten kunde stå på egen hand.
Varför Windows är svårare än Linux
På Linux bestämmer serverkonfigurationen kedjan direkt. ssl_certificate i nginx och SSLCertificateFile i Apache skickar exakt den fil du pekar på. Lägger du till det korssignerade certifikatet i filen skickar servern den långa kedjan.
Windows bygger kedjan själv utifrån datorns certifikatlager (KB 954755), och när båda vägarna är möjliga väljer Windows den kortaste. Microsoft kallar det by design och anvisar att inaktivera den nya roten lokalt med Disable all purposes for this certificate och starta om servern (KB 2831004).
Fällan: Windows hämtar själv rotcertifikat från Windows Update. Raderar du bara den nya roten kommer den tillbaka. Sectigo har därför gjort en .reg-fil som flyttar deras nya rötter till lagret Disallowed, där den automatiska uppdateringen inte kan lägga tillbaka dem.
Ändringen påverkar hela datorn: IIS, Exchange, RD Gateway, AD FS, SQL Server, NPS och LDAPS använder samma certifikatlager. Kedjedata cachas i varje process, så bara en fullständig omstart av servern är säker.
Vad FairSSL gör
DigiCert: vi stannar på G2 till 08-06-2027. DigiCerts standard är G5 sedan 12-11-2026, men vårt CertCentral-konto är inställt på Global Root G2 från 2013, som finns i alla relevanta certifikatlager. Utan särskild överenskommelse utfärdar DigiCert från G2 till 08-06-2027, och certifikaten upphör att gälla senast 14-09-2027. Chrome litar inte på certifikat från G2 efter 15-09-2027 (DigiCert).
Den långa kedjan är standard. Certifikatpaket från vår kontrollpanel och kedjor via ACME innehåller det korssignerade certifikatet där CA:n har utfärdat ett. Vill du ha den korta kedjan kan du hämta den som alternativ via ACME.
Kompatibilitetssköldar på varje produkt visar hur länge produktens rot har funnits i Windows, Apple, Android, Linux och Java. Beräkningen står på sidan om kompatibilitet för rotcertifikat.
En guide per CA med de konkreta filerna för Windows Server: Sectigo, GlobalSign och AlphaSSL och DigiCert G5.
Vad du behöver göra
Börja med din äldsta klient. Ny utrustning validerar certifikat från de nya rötterna utan vidare. Det är Android 13 och äldre, iOS 16 och äldre, Java utan uppdateringarna från 2024 och 2025, inbyggd utrustning och datorer utan internetåtkomst som avgör om du behöver göra något.
Linux: lägg till det korssignerade certifikatet i kedjefilen efter det utfärdande mellanliggande certifikatet och läs om webbservern. Använder du vårt certifikatpaket eller vår ACME-server har du det redan.
Windows Server: importera det utfärdande mellanliggande certifikatet och det korssignerade certifikatet till Intermediate Certification Authorities, inaktivera den nya roten och starta om servern. Läs guiden för din CA först.
Kontrollera utifrån efteråt med vår SSL Scanner eller openssl s_client -showcerts. Det sista certifikatet i kedjan ska vara utfärdat av den gamla roten. Vill du inte göra det själv gör vi det via vår installationstjänst.